Dans un contexte où la sécurité réseau des plateformes data est devenue un enjeu majeur, contrôler précisément comment les applications et services communiquent au sein d’un cluster Kubernetes est indispensable. Les organisations qui souhaitent industrialiser l’orchestration de leurs workloads avec Kubernetes doivent intégrer une approche robuste en matière de segmentation réseau et de contrôle des flux.
Calico, solution open source incontournable, s’est imposée comme la référence pour sécuriser et superviser les communications réseau entre conteneurs et microservices. Dans cet article, iiiData, expert en architecture data et automatisation, vous propose de découvrir comment mettre en œuvre Calico pour déployer une politique réseau Kubernetes efficace et renforcer la résilience de vos plateformes analytiques.

Comprendre le rôle de Calico dans Kubernetes
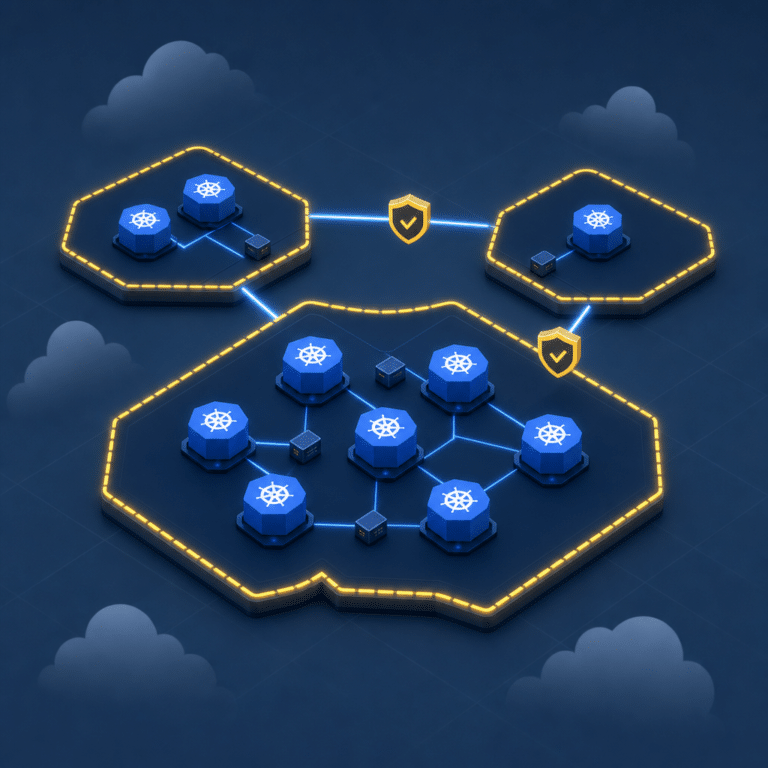
Déployer Kubernetes en environnement de production amène inévitablement à repenser la gestion des réseaux internes : chaque application, microservice ou pipeline de données dialogue potentiellement avec d’autres ressources critiques. Calico, en tant que CNI (Container Network Interface) de référence open source, s’intègre nativement à la couche réseau de Kubernetes pour offrir un contrôle précis sur les flux et la politique de sécurité de vos pods.
Plutôt que de se limiter à un simple adressage IP et à la connectivité de base, Calico met en œuvre un moteur de routage enrichi ainsi qu’un système de règles de filtrage (NetworkPolicy) granulaire. Cette approche favorise la mise en œuvre d’une segmentation réseau stricte, ce qui devient rapidement indispensable lorsqu’il s’agit de protéger des bases de données sensibles ou des flux analytiques à forte valeur ajoutée.
À travers des cas d’usage réels, iiiData constate que l’adoption de Calico permet aux équipes Data/DevOps d’exercer un bien meilleur contrôle sur la surface d’exposition interne du cluster et d’anticiper en amont les risques d’escalade de privilèges ou de latéralisation d’attaque. Les solutions comme Calico deviennent ainsi le socle d’une gouvernance réseau industrielle sur Kubernetes.
Déployer Calico sur votre cluster : bonnes pratiques
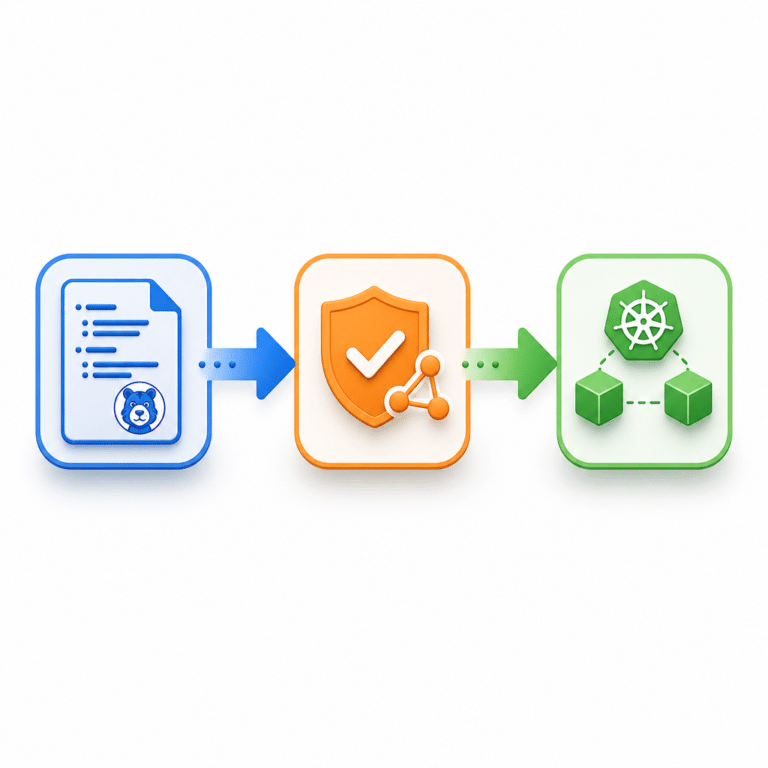
L’implémentation de Calico s’effectue en général lors de la création du cluster ou via une migration planifiée de la CNI par défaut vers Calico. La souplesse apportée par cette solution facilite l’adoption progressive, y compris pour les projets existants qui souhaitent renforcer leur posture de sécurité réseau.
Quelques prérequis sont à vérifier avant le déploiement :
- Vérifier la compatibilité entre la version de Kubernetes utilisée et celle de Calico.
- S’assurer que le modèle réseau du cloud provider ou de l’infrastructure supporte les exigences de Calico (notamment les routes IP).
- Bien définir en amont la stratégie de NetworkPolicy et les besoins de segmentation applicative.
Le déploiement s’effectue généralement via un manifeste YAML fourni par le projet officiel. Des outils tels que Helm permettent également d’automatiser le déploiement et la configuration continue de Calico à travers l’intégration CI/CD. iiiData recommande d’intégrer les vérifications de conformité des policy réseau dans les pipelines d’intégration pour accélérer la détection d’erreurs ou de mauvaises configurations lors des évolutions applicatives.
Rédiger et appliquer des NetworkPolicy sous Calico
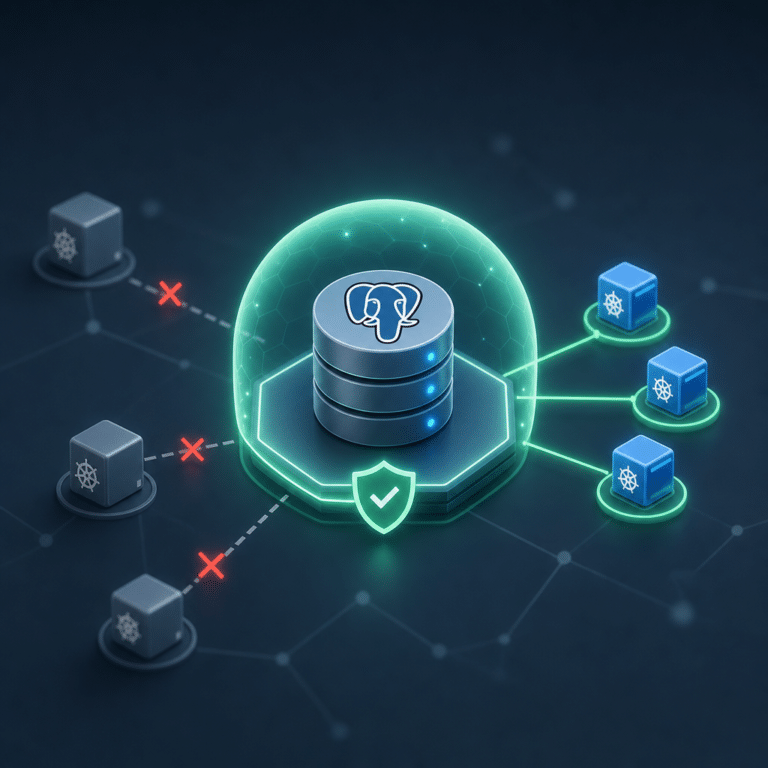
La puissance de Calico se révèle pleinement dans sa gestion avancée des NetworkPolicy. Ces dernières permettent de définir, à un très haut niveau de granularité, qui (pods, namespaces, labels) peut communiquer avec quoi, en précisant les protocoles et ports autorisés.
Bonnes pratiques de définition des règles
- Adopter une posture par défaut restrictive (« deny-all ») et ouvrir uniquement les flux nécessaires.
- Segmenter les flux applicatifs, analytiques et d’administration à l’aide de labels Kubernetes pertinents.
- Documenter systématiquement chaque règle pour faciliter la relecture et la maintenance collaborative.
Voici un exemple concret pour restreindre l’accès à une base PostgreSQL aux seuls pods d’un namespace précis :
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-postgres-from-analytics
  namespace: database
spec:
  podSelector:
    matchLabels:
      app: postgres
  ingress:
  - from:
    - namespaceSelector:
        matchLabels:
          team: analytics
    ports:
    - protocol: TCP
      port: 5432
En définissant de telles policies, les équipes Data renforcent significativement la séparation des environnements et limitent le risque de propagation des incidents.
Monitoring, audit et évolutivité avec Calico
Au-delà du contrôle du trafic, Calico offre des fonctionnalités avancées de monitoring et de traçabilité des flux réseaux. Cela s’avère indispensable pour auditer l’efficacité des politiques appliquées et détecter d’éventuelles anomalies ou tentatives d’accès non autorisé.
Les logs générés par Calico sont exploitables dans les outils d’observabilité comme Prometheus, Grafana ou ELK, facilitant la création de tableaux de bord personnalisés pour le suivi des flux et l’alerting proactif. Cette visibilité favorise la détection des déviations, l’identification rapide d’un pod compromis ou d’un écart dans la configuration.
Calico est également conçu pour une évolutivité optimale. Il s’adapte aussi bien à de petits clusters qu’à des architectures multi-cloud, permettant ainsi aux entreprises d’industrialiser le pilotage de la sécurité réseau sans replatforming coûteux. iiiData accompagne la mise en place de ces solutions afin d’en garantir la fiabilité et la maintenabilité sur toute la durée de vie du projet data.
Sécuriser le réseau de vos clusters Kubernetes est un préalable indispensable à la fiabilisation des plateformes analytiques et data-driven. Calico, grâce à sa souplesse et la puissance de sa gestion de NetworkPolicy, s’impose comme la solution de référence pour orchestrer la segmentation, superviser les flux et auditer en temps réel la sécurité réseau. L’expertise iiiData vous accompagne dans l’implémentation et la montée en maturité sur ces sujets afin de garantir la robustesse et la conformité de vos environnements Kubernetes, au service de la valorisation de vos données métier.
📚 Pour aller plus loin
- Documentation officielle Calico
- Network Policies dans Kubernetes
- Kubernetes Network Policies: Best Practices (Tigera)
- Monitoring Kubernetes avec Grafana
Transformez vos données en avantage concurrentiel.
iiiData accompagne les PME, ETI et grands groupes dans la conception de plateformes Data, BI, IA et automatisation basées sur les meilleures technologies Open Source.
Architecture • Data Engineering • BI • IA • Formation